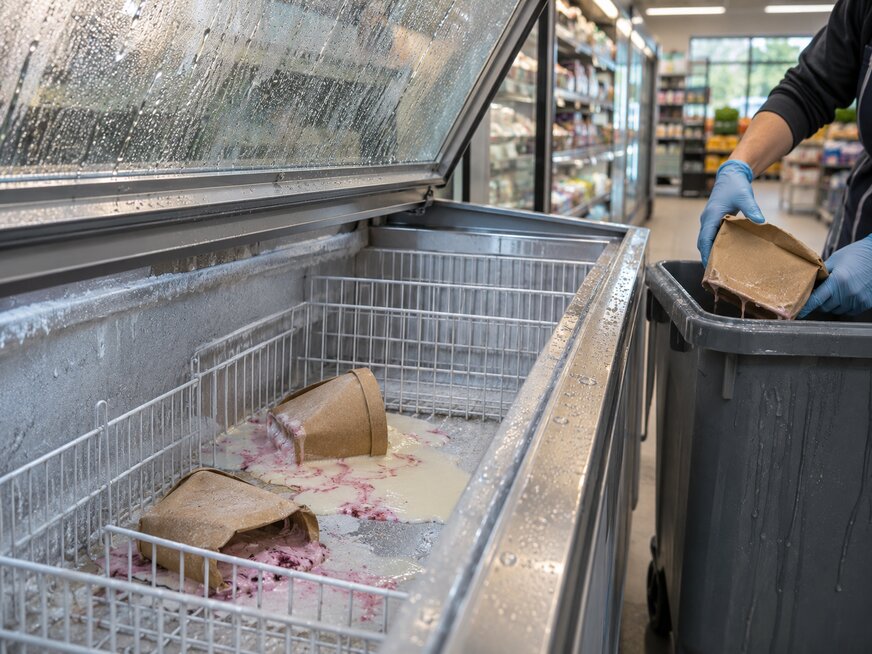
Nočný kyberútok na mrazničky v európskych supermarketoch znehodnotil tony potravín
KĽÚČOVÉ ZISTENIA:
-
Hackeri na diaľku zmenili nastavenia chladiacich systémov v supermarketoch vo Švédsku, Belgicku, Luxembursku, Írsku, Holandsku a Estónsku.
-
Teplota v napadnutých mrazničkách vystúpila na 50 až 55 °C, čo prinútilo predajne zlikvidovať znehodnotené potraviny.
-
Útočníci prenikli cez riadiace jednotky značky Danfoss.
Vlna kybernetických útokov z nedele na pondelok 2. novembra 2026 zasiahla chladiace a mraziace zariadenia supermarketov v šiestich európskych krajinách. Výpadky chladenia nahlásili obchodné reťazce vo Švédsku, Belgicku, Luxembursku, Írsku, Holandsku a Estónsku. V Belgicku zaznamenal Carrefour problémy v 15 predajniach, zatiaľ čo skupiny Ahold Delhaize a Colruyt potvrdili zásah do chladničiek a mrazničiek v desiatkach obchodov v Belgicku a Luxembursku.
V Írsku postihol incident 13 prevádzok siete SuperValu a vo Švédsku sa s prehrievaním chladiarenských boxov potýkali predajne reťazcov ICA a Coop. Útočníci na diaľku prepísali cieľové teplotné limity riadiacich jednotiek, takže mrazničky začali namiesto chladenia kúriť a teplota v nich stúpla na 50 až 55 °C. V prevádzkach, kde mraziace boxy zostali rozohriate počas celej noci, museli zamestnanci ráno vypratať regály a pokazené potraviny zlikvidovať.
Belgické orgány už v súvislosti s poškodením zariadení a zničením tovaru začali trestné vyšetrovanie. Rozsah škôd závisel od rýchlosti zásahu, čo ukázal prípad estónskej predajne, kde technici odhalili prienik do staršieho systému Danfoss do 10 minút, teplota stúpla len o 2 až 3 °C a žiadne potraviny sa nepokazili. Novembrové útoky nadviazali na októbrový incident vo Francúzsku, pri ktorom hackeri podľa ministra financií Rolanda Lescura zasiahli približne 700 z 10 000 tamojších supermarketov.
Riaditeľ parížskej predajne Intermarché La Villette Antony Bohne vtedy vďaka alarmu o štvrtej ráno zachránil čerstvé ovocie a zeleninu, no mrazené produkty pri teplote takmer 40 °C už zachrániť nedokázal. Výrobca Danfoss aj francúzsky kybernetický tím CERT-FR upozornili, že terčom sa stali staršie vyradené ovládače pripojené priamo na otvorený internet bez ochrany cez VPN či aktualizácií. Belgická servisná spoločnosť Sabcobel dodala, že pri týchto zariadeniach nestačí len softvérová aktualizácia a predajne musia urobiť fyzické úpravy ešte predtým, než v decembri 2027 zavedie nové povinnosti európsky zákon Cyber Resilience Act.
PREČO JE TO DÔLEŽITÉ: Útoky dokazujú, že nezabezpečené priemyselné ovládače pripojené na internet môžu spôsobiť priame hmotné škody a narušiť plynulosť dodávok potravín v obchodnej sieti.
Zdroj: apnews.com foto: ChatGPT