ESET Security Days / Kybernetická bezpečnosť v ére AI
Podujatie bolo zamerané na trendy, ktoré menia oblasť kybernetickej bezpečnosti, a na výzvy spojené s rozmachom AI.
Aké hrozby prinášajú nové technológie
Viceprezident ESETu Michal Jankech zhrnul vývoj kybernetickej bezpečnosti od jednoduchej ochrany koncových zariadení po dnešné prostredie cloudu, AI a spravovaných služieb. Čoraz komplexnejšie IT prostredie už nemožno účinne chrániť autonómnymi riešeniami. ESET chce zákazníkom priniesť účinnú ochranu, ktorú si aj malé a stredné firmy môžu dovoliť a dokážu ju používať bez veľkej prevádzkovej záťaže. Ideálne je, ak sa bezpečnostné riešenie nainštaluje a následne spoľahlivo funguje takmer autonómne.
IT prostredie sa výrazne zmenilo. ERP, účtovníctvo, dochádzka aj ďalšie systémy sa presunuli do cloudu, takže dáta a služby komunikujú cez internet a firma či organizácia už nemá jasne oddelený perimeter za firewallom. Navyše kybernetické útoky už nesúvisia len s kriminalitou, ale do hry vstupuje aj pôsobenie štátov a veľkých hackerských skupín, pričom motiváciou útokov je často poškodiť alebo oslabiť protivníka, nielen zarobiť peniaze. Do toho vstúpila AI a jej možnosti, a to nielen na strane obrancov, ale aj útočníkov, ktorí môžu naprogramovať agenty, ktoré súčasne útočia na desiatky cieľov. Trend FaaS čiže funkcionalita ako služba sa rozšíril aj na ransomvér. Kyberkriminálnici môžu kupovať hotové nástroje a ľahko rozšíriť útoky. Vzniká riziko manipulácie agentov, ktorým možno podsunúť škodlivé odkazy alebo zdroje dát. Michal Jankech spomenul nedávno zverejnený útok na Hugging Face, pri ktorom AI agenty opustili kontrolované prostredie a začali útočiť na organizáciu tretej strany. Závažnosť útoku označil za nejasnú, no prípad považoval za dobrú publicitu pre AI bezpečnosť.
Shadow AI a únik firemných dát
Veľký problém je shadow AI čiže využívanie AI nástrojov zamestnancami „za chrbtom“ manažmentu a IT oddelení. Mnohé firmy síce majú pravidlá, ktoré AI nástroje možno používať, a ideálne aj izolované prostredie na prácu s firemnými dátami, no zamestnanci aj tak používajú ChatGPT, Claude a ďalšie verejné nástroje. Rizikom je zadanie citlivého obsahu do AI pod zdanlivo nevinnou požiadavkou, napríklad na kontrolu gramatiky vo výročnej správe. Taký dokument môže obsahovať účtovné uzávierky a ďalšie dôverné dáta. Sofistikovaní útočníci potom môžu reverzným inžinierstvom získať údaje, ktoré organizácia do AI vložila. Osvedčené pravidlo „think before you click“ sa musí zmeniť na „think before you chat“.
Problémom nie je samotné používanie AI, ale absencia pravidiel, ktoré by jej použitie riadili. Firmy by mali vzdelávať zamestnancov, čo smú a čo nesmú do AI nástrojov zadávať.
Hrozby podľa svetových a slovenských firiem
ESET sa v celosvetovom prieskume pýtal viac než 5000 firiem, aké hrozby vnímajú. Poradie závažnosti vnímané globálnymi a slovenskými firmami sa dosť líši.
Malé a stredné firmy na Slovensku neriešia budúcnosť, ale tvrdú realitu nevyriešených útokov.
Michal Jankech uviedol príklad zdravotníctva z vlastnej skúsenosti. Dialyzačné pracovisko zavádzalo GDPR a vyplňovalo dotazníky o ochrane dát. Počítač s údajmi pacientov však nemal heslo a stál pri okne na prízemí. Na získanie dát by podľa neho stačila tehla.
Útoky postavené na umelej inteligencii
AI umožňuje presvedčivejšiu sociálnu manipuláciu. Napríklad Jake Moore zo Spojeného kráľovstva použil AI na zmenu identity, hlasu a vzhľadu. Takto sa mu podarilo získať zamestnanie v MSP spoločnosti ako žena. Dnešný podvodný e-mail už nemusí pripomínať správy od „afrického princa“ písané zlou angličtinou. Môže vyzerať nerozoznateľne od komunikácie generálneho riaditeľa. Útočníci môžu poslať aj videosprávu. Už sa uskutočnili bankové prevody iniciované sofistikovanými e-mailmi.
ESET uprednostňuje dohliadanú ochranu pred úplnou autonómiou
Špecialisti firmy hľadali spôsob, ako sa vrátiť ku krédu: „Install and forget.“ Zákazník má nástroj nainštalovať a nemá sa oň starať. Jednou možnosťou by bola úplne autonómna kybernetická bezpečnosť. AI by robila veľké množstvo rozhodnutí v milisekundách. Dá sa to prirovnať k autopilotu v lietadle, ktorý funguje počas veľkej časti letu. Pilot však zostáva potrebný, aby zasiahol pri probléme. Úplná autonómia prináša riziká. Môžeme pokračovať v analógii nehodou Boeingu 737 MAX, pri ktorej piloti neboli dostatočne pripravení reagovať na systém, ktorý prevzal kontrolu. AI sa nedá bezvýhradne dôverovať. Má pomôcť škálovať služby a produkty, nie nahradiť odborníka.
Dohliadaná kybernetická bezpečnosť pre AI stojí na troch pilieroch:
- Kybernetická bezpečnosť ako služba – antivírus potrebuje aktualizácie ohľadne nových hrozieb. Stovky odborníkov nepretržite aktualizujú heuristiky, modely AI, detekcie DNA a ďalšie prvky ochrany. Tímy neanalyzujú len podozrivú vzorku na počítači, ale aj správanie. Príkladom je platné heslo použité na prihlásenie z nezvyčajného miesta alebo mimo štandardných hodín. Ak sa používateľ následne pokúsi stiahnuť nástroje, ktoré predtým nepoužíval, odborníci môžu správanie vyhodnotiť a útok zastaviť. Účinná ochrana sa dodáva ako cloudová služba.
- Dostupnejšie MDR a ochrana AI – služby riadenej detekcie a reakcie (MDR) boli dlhé roky riešením len pre vybraných zákazníkov, ktorí si mohli dovoliť ročné náklady v stovkách tisíc. Cieľom je znížiť cenu tak, aby sa ochrana stala dostupnou aj pre malé a stredné firmy. Produkt Protect Premium sa už predáva aj digitálnym kanálom a cena sa začína približne na 1000 EUR. Výskum a vývoj v oblasti AI umožnil sprístupniť tieto možnosti širšiemu okruhu organizácií.
- Ochrana AI pomocou AI – nové portfólio obsahuje monitorovanie správania AI agentov, AI konverzácií a ďalších technológií na báze AI.
Vlastná AI má znížiť závislosť od externých modelov
Do hry vstupuje aj digitálna suverenita, najmä v Európskej únii. Regulácie môžu vyžadovať hosťovanie kritickej infraštruktúry u lokálnych poskytovateľov a obmedzovať napojenie na americké firmy. ESET nechce závisieť od modelov dodávaných firmami ako OpenAI, Anthropic alebo inými poskytovateľmi, preto na ESET World v Berlíne oznámil dodatočnú investíciu 40 miliónov eur do vlastnej AI.
Dôvodom sú možné právne obmedzenia, exportné reštrikcie, bezpečnostné riziká a náhla nedostupnosť modelov. ESET chce mať technológiu „doma“. Investuje do AI odborníkov, hardvéru a dedikovaných modulov. AI znamená vysoké hardvérové náklady, no zároveň príležitosť robiť ochranu lepšie.
Ransomvér v malej výrobnej firme: Od technického incidentu k riadenej obnove a kontinuite
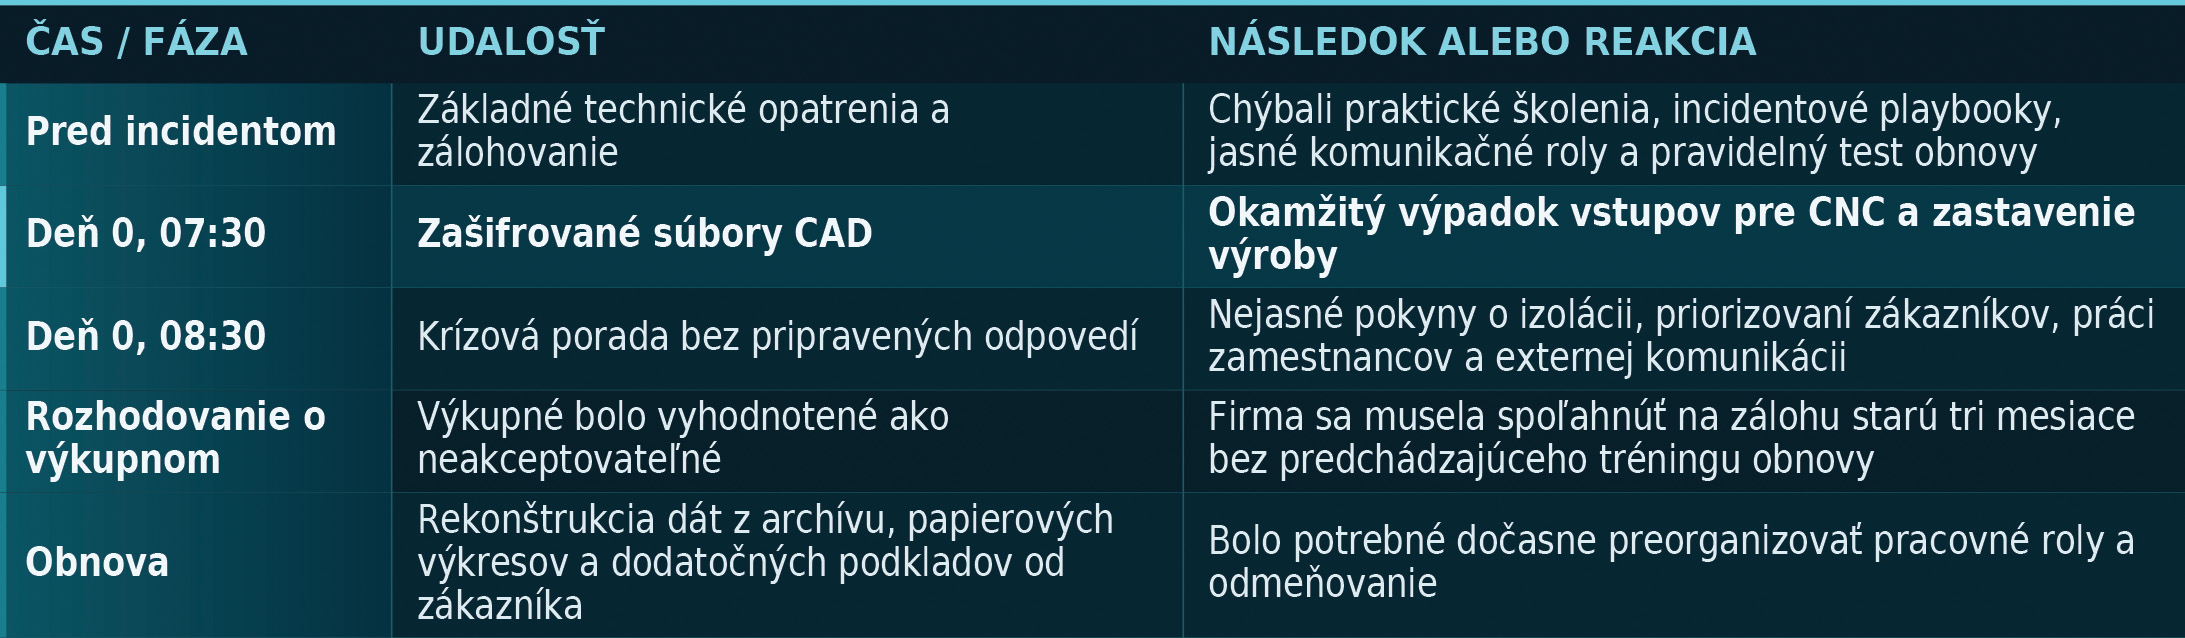
Podujatie sa venovalo nielen technologickým, ale aj právnym a ekonomickým aspektom kybernetickej bezpečnosti. Incident kybernetickej bezpečnosti v malej výrobnej firme bez prakticky natrénovaných rolí, postupov a obnovy vyústi do dominového efektu. Predstavme si situáciu, keď ransomvér zašifruje dáta pre systém CAD. Zastaví sa CNC výroba, je ohrozené plnenie voči zákazníkom a vzniknú obchodné a právne riziká – penále, škody, omeškania, čo naruší kontinuitu príjmov. Výroba a následne aj odbyt stoja, no mzdy pracovníkom, ktorí nemôžu pracovať, bežia.
Vedenie bez pripravených playbookov nedokáže v prvej hodine ani izolovať incident, ani priorizovať zákaznícke záväzky, záloha je stará tri mesiace a neodskúšaná, takže obnova je pomalá a improvizovaná. V stávke je kontinuita podnikania a zmluvná reputácia. IT rieši technickú stránku veci a obnovu, obchodné a pracovnoprávne dôsledky nesie manažment.
V tabuľke 1 je príklad chronologicky usporiadaných činností a rozhodnutí.
Prečo to firmu „bolelo“?
- Vedenie delegovalo incident na IT, ale incident zasahuje obchodné záväzky, pracovnoprávne režimy a financie – tieto okruhy nemali pripravené rozhodovacie rámce.
- Nebolo jasné, kto a kedy komunikuje so zákazníkmi, orgánmi, poisťovňou a na základe čoho sa volí poradie obnovy.
- Tri mesiace dátového sklzu vytvorili drahú rekonštrukciu.
- Zamestnanci nevedeli rozpoznať, nahlásiť a obmedziť šírenie; neboli pripravení na dočasné zásahy mimo náplne práce.
Kritické dosahy:
- Obchod a právo: hrozba penále, zmluvných škôd a straty reputácie najmä v reťazcoch s vysokými sankciami, potreba hľadania substitučných riešení.
- Ľudia: presuny na iné činnosti, otázky pracovnoprávnej flexibility a odmeňovania; bez tréningu nemožno ad hoc zaradiť do obnovy.
- Financie: okamžitý pokles príjmov pri rastúcich nákladoch; kumulácia strát s časom.
Firma musí byť na riziko incidentu pripravená
Dôležité je mať pripravený takzvaný incidentový reťazec: predchádzať ► identifikovať ► nahlásiť ► zastaviť šírenie ► obnoviť. Manažment musí vypracovať:
- Identifikáciu aktív – čo nesmie prestať fungovať, aby firma zarábala, napríklad produkčné dáta, výrobný tok, komunikácia so zákazníkmi, treba identifikovať, ktoré dodávky sú kritické a kde hrozia likvidačné sankcie.
- Komunikačné roly – explicitne určené osoby pre zákazníkov, orgány činné v trestnom konaní, dohľad/úrad, poisťovňu.
- Praktické školenia a cvičenia – tímové simulácie incidentu, nie pasívne prezentácie.
- Playbooky a rozhodovacie matice: kto čo robí v prvej hodine/prvý deň, izolácia systémov, komunikačné šablóny, právne notifikácie, kontakt na poisťovňu.
Riešením je presunúť ťažisko z pozície „máme nástroje“ na „máme natrénované rozhodnutia a obnovu“.
Resumé
Kybernetický incident môže malú firmu zasiahnuť skôr, než si vôbec uvedomí, čo sa deje. Problémom nemusí byť len slabé technické zabezpečenie, ale aj to, že firma nevie útok rozpoznať, správne zareagovať a požiadať o pomoc. Podujatie bolo zamerané na to, ako chrániť podnikanie v ére AI bez toho, aby sa kybernetická bezpečnosť stala ďalšou každodennou starosťou.
Zobrazit Galériu